Une faille de sécurité chez Optimizely, prestataire technologique utilisé par de grandes entreprises internationales, a permis à des pirates d’injecter du code malveillant sur les sites de 178 organisations. L’opération, découverte le 16 novembre, visait le détournement de cryptomonnaies, le vol de données bancaires et l’exploitation de vulnérabilités sur les iPhone et iPad. Le fournisseur a reconnu l’incident et annoncé avoir corrigé la faille. L’ampleur des préjudices reste à déterminer.
Les sites de certaines des entreprises les plus connues au monde ont servi, à leur insu, de relais à une vaste opération de cybercriminalité. Zoom, HSBC, Equifax, CNN, Salesforce, IKEA, mais aussi la BBC, Fox News, GitLab et Air France-KLM figurent parmi les organisations concernées par une attaque informatique révélée lundi 16 novembre par le chercheur en cybersécurité Scott Helme, fondateur de Report URI.
Selon ses investigations, des pirates sont parvenus à modifier 188 fichiers JavaScript utilisés par 178 organisations. Ces fichiers provenaient d’Optimizely, une plateforme technologique employée pour personnaliser les sites internet et analyser le comportement des visiteurs.
‼️ BREAKING – Hackers hijacked Optimizely scripts to serve malicious code to visitors of CNN, BBC, Zoom and other major sites.
At least 178 organizations affected. The payload targeted card data, swapped crypto addresses and attempted iOS exploits.
L’agence Reuters, qui a rapporté l’affaire mardi 17 novembre, indique que la société de cybersécurité Hudson Rock a également identifié des éléments confirmant la diffusion de code malveillant sur les sites concernés.
Une seule faille pour atteindre des dizaines de grandes entreprises
L’attaque repose sur une faiblesse particulièrement préoccupante de l’écosystème numérique : la dépendance des entreprises à des prestataires technologiques extérieurs.
Optimizely fournit aux entreprises des outils leur permettant notamment de tester différentes versions de leurs pages internet, d’améliorer leurs parcours clients et de personnaliser les contenus affichés.
Pour fonctionner, ces outils chargent automatiquement des programmes hébergés sur les serveurs d’Optimizely.
Les attaquants ont exploité une vulnérabilité du service pour introduire leurs propres instructions dans les projets de plusieurs clients. Le code malveillant était ensuite distribué depuis les serveurs légitimes d’Optimizely, sous les certificats de sécurité habituels du fournisseur.
Les visiteurs pouvaient ainsi recevoir des instructions malveillantes alors même qu’ils naviguaient sur un site authentique, sans avoir cliqué sur un lien frauduleux.
Cryptomonnaies, cartes bancaires et données personnelles ciblées
L’analyse du programme malveillant révèle plusieurs fonctionnalités destinées à détourner des fonds ou à récupérer des informations sensibles.
Le code recherchait notamment les adresses de portefeuilles de cryptomonnaies affichées sur les pages ou copiées par les utilisateurs. Il pouvait les remplacer par celles contrôlées par les pirates, afin que les transferts soient envoyés vers leurs propres comptes.
Une deuxième fonctionnalité surveillait la saisie des informations de paiement, notamment les numéros de cartes bancaires, les dates d’expiration et les codes de sécurité.
Les pirates avaient également prévu la collecte de certains cookies de navigation, d’adresses de pages consultées et de captures d’écran.
Les utilisateurs d’iPhone également visés
L’opération présentait une autre particularité : les appareils Apple figuraient parmi les cibles.
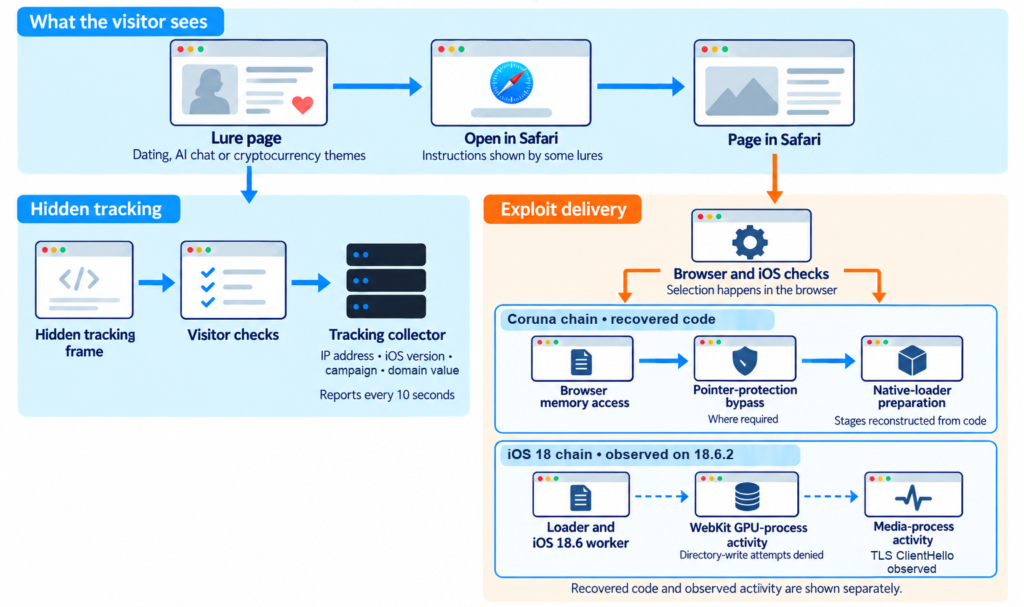
Le programme malveillant détectait les visiteurs utilisant un iPhone ou un iPad et pouvait déclencher le chargement de deux ensembles d’outils d’exploitation de vulnérabilités, baptisés Coruna et DarkSword.
Ces outils visent différentes versions d’iOS et cherchent à exploiter des failles du système pour compromettre les appareils.
Banques, médias, compagnies aériennes : une attaque multisectorielle
Report URI a examiné 1 611 fichiers associés à la plateforme Optimizely et identifié 188 fichiers contaminés appartenant à 178 organisations.
Le secteur bancaire et financier arrive en tête avec 32 organisations concernées, devant les entreprises technologiques et les éditeurs de logiciels (23), le commerce et la mode (20), ainsi que les médias d’information (10).
Parmi les enseignes identifiées figurent plusieurs implantations internationales de HSBC, Equifax, la BBC, CNN, Fox News, Salesforce, Zoom, IKEA, Ledger et GitLab.
Le transport aérien est également représenté, avec notamment des sites associés à Air France-KLM, Transavia et Alaska Airlines.
LE1.MA · CYBERSÉCURITÉ · LISTE COMPLÈTE
Cyberattaque via Optimizely : les 178 organisations recensées par Report URI
Inventaire sectoriel établi par Scott Helme (Report URI), le 16 novembre 2026. Le rapport identifie des fichiers JavaScript tiers contaminés ; il ne démontre pas que les systèmes internes de chacune de ces organisations ont été piratés ni que tous leurs visiteurs ont subi un vol de données.
178
organisations et déclinaisons recensées
188
scripts infectés
1 611
scripts analysés
20
secteurs d’activité
INVENTAIRE DES ORGANISATIONS REPORT URI · 1/4
Banques, technologies et commerce
Les trois secteurs les plus représentés dans les fichiers contaminés recensés par Report URI.
Just Russelapp.brt-4076-credits-in-order-summary.justrussel.de · app.rph-487-customer-can-switch-their-pet-to.justrussel.be · app.rph-487-customer-can-switch-their-pet-to.justrussel.com · app.rph-487-customer-can-switch-their-pet-to.justrussel.fr · +1 autre domaine non détaillé dans le tableau
Loloi Rugswww.loloirugs.com
Levi's Australialevis.com.au
Levi's Malaysialevi.com.my
Levi's Philippineslevi.com.ph
Levi's Singaporelevi.com.sg
Levi's Korealevi.co.kr
Levi's New Zealandlevis.co.nz
Déployez un secteur pour afficher les organisations et leurs domaines. Ordre d’origine conservé.
INVENTAIRE DES ORGANISATIONS REPORT URI · 2/4
Médias, divertissement, voyages, santé et industrie
Les plateformes de contenus, les acteurs du voyage, les secteurs médical et industriel.
Chevrolet dealer network (Bill Rapp and others)www.billrappchevy.com
Enseignement3
Walden Universitywww.waldenu.edu
Perlegowww.perlego.com
Chamberlain Universitywww.chamberlain.edu
Déployez un secteur pour afficher les organisations et leurs domaines. Ordre d’origine conservé.
Précision méthodologique. La liste reprend, sans fusionner les filiales, pays ou services, les 178 entrées sectorielles de Report URI. Certains domaines supplémentaires sont signalés mais ne sont pas explicités dans le tableau de la source. Les cas ont été recensés le 16 novembre 2026 : la présence d’une organisation dans cet inventaire ne préjuge pas de son état de sécurité actuel. À 21 h 52 UTC ce jour-là, Report URI ne détectait plus de code malveillant que dans le script de TalkTalk. Source primaire : Report URI — Scott Helme, 16 novembre 2026.
Optimizely reconnaît la faille et annonce des mesures correctives
Dans une communication officielle publiée le 17 novembre, Optimizely a confirmé qu’un acteur non autorisé avait exploité une vulnérabilité de son service d’expérimentation pour introduire du JavaScript malveillant dans certains projets clients.
Earlier today, Optimizely identified and contained a security incident affecting some Optimizely Web Experimentation customers. The vulnerable path is blocked, the injected code was removed, and customers have been contacted directly.
L’entreprise affirme avoir corrigé la vulnérabilité, supprimé le code injecté, sécurisé les comptes concernés et renforcé les protections destinées à empêcher de nouvelles modifications non autorisées.
Salesforce a indiqué avoir désactivé par précaution les scripts Optimizely concernés et poursuivi ses investigations.
Equifax a annoncé avoir cessé d’utiliser le service, tout en précisant n’avoir découvert aucun élément attestant une compromission de ses propres systèmes.
IKEA cherchait, de son côté, à déterminer les éventuelles conséquences de l’incident sur ses services numériques et ses clients.