
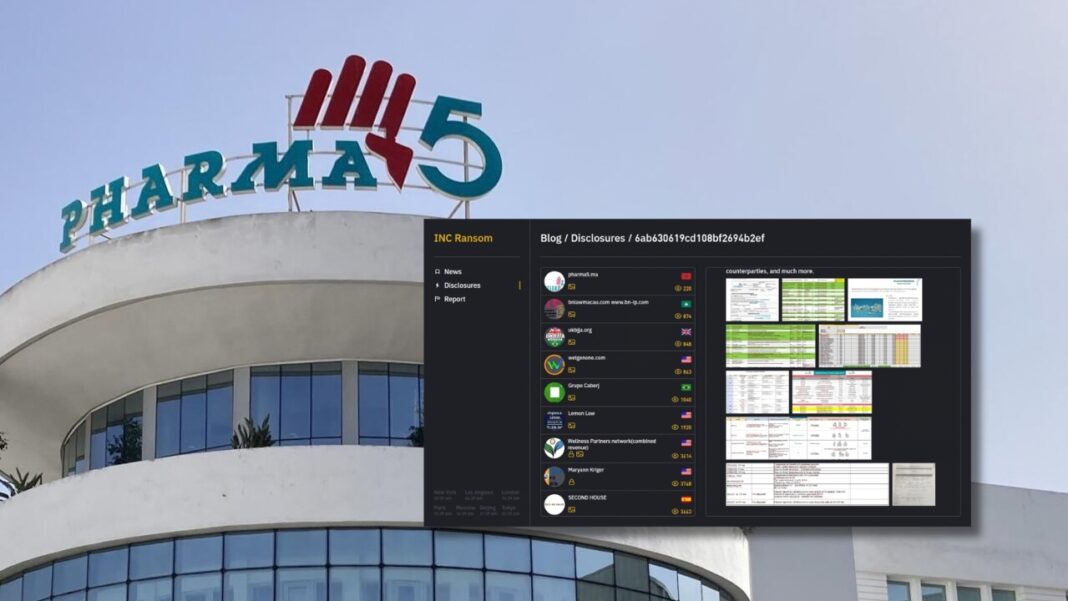

Le laboratoire marocain Pharma 5 se retrouve dans le viseur d’INC Ransom, un groupe cybercriminel basé en Russie. Les hackers revendiquent une attaque contre l’entreprise et affirment avoir exfiltré 50 Go de données internes, dont des informations financières, des données sur les employés, les fournisseurs et les activités pharmaceutiques. Pharma 5 n’a, à ce stade, ni confirmé ni démenti l’incident.
Le laboratoire pharmaceutique marocain Pharma 5 a été ajouté, le 25 septembre 2026, à la liste des victimes revendiquées par INC Ransom, un groupe de cybercriminels spécialisé dans les attaques par rançongiciel.

Selon les informations publiées par le groupe et relayées par plusieurs plateformes spécialisées dans la veille cyber, INC Ransom affirme avoir exfiltré 50 Go de données appartenant au laboratoire marocain.
ThreatMon a signalé l’inscription du domaine pharma5.ma sur la liste des victimes revendiquées par INC Ransom le 25 septembre 2026 à 17h04, heure GMT+3.
50 Go de données revendiquées
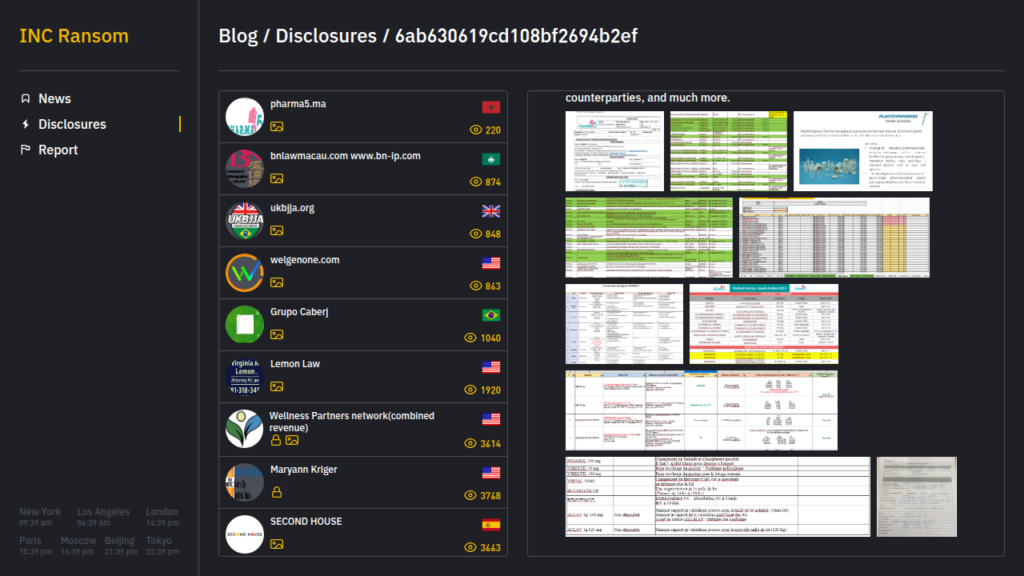
Dans sa publication, INC Ransom reprend plusieurs informations permettant d’identifier Pharma 5, notamment son domaine internet, l’adresse de son siège ainsi que son numéro de téléphone.
Le groupe affirme détenir environ 50 Go de fichiers.
Les catégories de documents annoncées concernent notamment :
- des informations corporatives et financières ;
- des données relatives aux produits et à l’approvisionnement ;
- des documents de contrôle qualité et de certification ;
- des informations relatives aux essais et tests de médicaments ;
- des données personnelles concernant des employés ;
- des informations concernant des fournisseurs, partenaires et autres contreparties.
Des captures d’écran floutées de tableurs et de documents présentés comme provenant de l’entreprise accompagnent la revendication.
Plusieurs services spécialisés dans le suivi des cyberattaques et des groupes de ransomware, parmi lesquels Hackmanac, FalconFeeds, ThreatMon, DeXpose, HookPhish et ransomware.live, ont relayé ce piratage.
Aucun montant de rançon n’a été rendu public dans les éléments disponibles.
Aucune confirmation de Pharma 5 à ce stade
À ce dimanche 27 septembre 2026, soit deux jours après le piratage présumé, Pharma 5 n’a publié aucun communiqué confirmant ou démentant l’incident sur son site internet ou ses comptes publics.
Aucune communication officielle de la Direction générale de la sécurité des systèmes d’information (DGSSI) ou du ministère de la Santé n’a également été rendue publique sur cette affaire.
INC Ransom, actif depuis 2023
INC Ransom est apparu au milieu de l’année 2023. Le groupe fonctionne selon un modèle de Ransomware-as-a-Service, dans lequel une infrastructure de rançongiciel peut être utilisée par différents affiliés.
Le groupe a revendiqué plusieurs centaines d’organisations depuis son apparition.
Parmi ses victimes figurent NHS Dumfries and Galloway, organisme régional de santé publique en Écosse, où plus de 3 To de données ont été publiés en 2024 ; McLaren Health Care, réseau hospitalier américain, avec environ 743.000 patients concernés ; et le ministère de la Santé des Tonga, royaume polynésien, touché en 2025 par une attaque ayant perturbé plusieurs services informatiques.