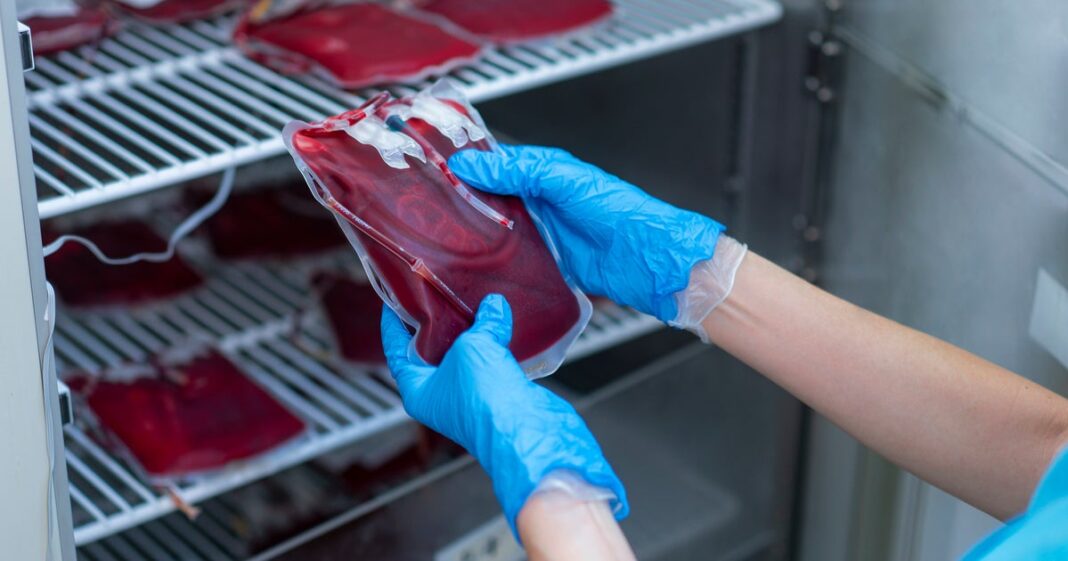

Après les supermarchés européens, c’est au tour de l’Établissement français du sang (EFS) de subir une cyberattaque contre ses installations frigorifiques. Dans trois sites, des pirates ont modifié les paramètres de chambres froides normalement maintenues à −30 °C, en leur imposant une consigne pouvant atteindre 110 °C. Les systèmes d’alarme ont permis d’éviter la destruction des produits sanguins. L’incident révèle une menace grandissante : les cyberattaques ne visent plus seulement les données et les réseaux informatiques, mais aussi les équipements industriels dont dépendent l’approvisionnement alimentaire et la sécurité sanitaire.
La cible n’était ni un serveur bancaire ni une base de données confidentielle. Cette fois, les pirates ont tenté de compromettre des réserves de plasma humain, un produit biologique indispensable aux transfusions et à la fabrication de médicaments.
Le lundi 2 novembre 2026, une cyberattaque a affecté les systèmes de supervision et de pilotage de chambres froides installées dans trois sites de l’Établissement français du sang (EFS), l’organisme public chargé de la collecte, de la préparation et de la distribution des produits sanguins en France.
Selon les informations initialement révélées par Le Canard enchaîné, les équipements, normalement maintenus aux alentours de −30 °C, ont reçu des instructions destinées à porter leur température jusqu’à 110 °C.
L’objectif apparent était de provoquer une rupture de la chaîne du froid, susceptible de rendre inutilisables des produits destinés aux patients.
Trois sites touchés, aucune poche de plasma perdue
L’Établissement français du sang a confirmé l’incident dans un communiqué publié le 3 novembre.
Les pirates ont modifié à distance les seuils de température et les paramètres de dégivrage d’installations frigorifiques exploitées par un prestataire extérieur.
Mais les systèmes de surveillance et d’alarme de l’EFS ont rapidement détecté les anomalies, permettant aux équipes techniques d’intervenir avant toute détérioration des produits.
« Aucun impact sanitaire n’a été identifié et aucune perte de produits sanguins n’est à déclarer », a assuré l’établissement.
Les chambres froides concernées abritaient notamment des poches de plasma destinées aux transfusions et d’autres réservées au fractionnement, procédé utilisé pour produire des médicaments dérivés du sang.
Selon les situations, les équipements ont été sécurisés ou neutralisés et les stocks transférés préventivement vers d’autres installations.
Les activités de collecte et de distribution ont été maintenues, sans interruption de l’approvisionnement des établissements de santé.
Une cyberattaque passée par un prestataire extérieur
L’un des aspects les plus préoccupants de l’affaire tient au point d’entrée utilisé par les attaquants.
Ce ne sont pas directement les infrastructures informatiques de l’EFS qui ont été compromises, mais les équipements contrôlés par un prestataire spécialisé dans la réfrigération industrielle.
L’entreprise européenne Coolworld, identifiée par Le Canard enchaîné, a reconnu mercredi 4 novembre un incident de cybersécurité affectant un logiciel de surveillance à distance des installations frigorifiques.
Elle a précisé que la vulnérabilité concernait un composant fourni par un prestataire tiers, échappant à son contrôle direct. Seul un nombre limité de ses équipements aurait été touché.
Cette configuration révèle une fragilité particulière des infrastructures modernes : une organisation peut disposer de systèmes informatiques sécurisés tout en restant exposée à travers les logiciels et les équipements exploités par ses fournisseurs.
Le ministère français de la Santé et l’Agence nationale de la sécurité des systèmes d’information (ANSSI) examinent l’incident. Les investigations doivent notamment déterminer le mode opératoire des pirates, l’étendue des équipements concernés et les conditions de leur remise en service.
L’Europe confrontée à une vague de piratages frigorifiques
L’attaque contre l’EFS intervient dans un contexte de multiplication des intrusions informatiques visant les systèmes de réfrigération en Europe.
À la mi-octobre, plusieurs centaines de supermarchés et commerces européens avaient déjà été affectés par des manipulations à distance de leurs équipements frigorifiques. Des températures anormalement élevées avaient provoqué la détérioration de produits frais et surgelés, contraignant des commerces à détruire leurs stocks.
Des attaques comparables ont été signalées en France, en Belgique et aux Pays-Bas.
Ces opérations exploitent une caractéristique des installations frigorifiques modernes : leur gestion à distance par des logiciels connectés permettant de surveiller les températures, de déclencher les cycles de dégivrage et d’effectuer certaines opérations de maintenance.
Compromettre ces outils peut suffire à perturber le fonctionnement physique d’une installation, sans qu’il soit nécessaire d’accéder aux machines elles-mêmes.
Les recommandations des autorités de cybersécurité portent notamment sur la réduction de l’exposition des systèmes industriels à Internet et sur la sécurisation des accès de maintenance.
Ahold Delhaize chiffre les conséquences financières d’une cyberattaque
La multiplication de ces incidents intervient alors que les grandes enseignes de distribution mesurent les conséquences économiques de leur exposition informatique.
Mercredi 4 novembre, le groupe néerlandais Ahold Delhaize, propriétaire de nombreuses chaînes de supermarchés en Europe et aux États-Unis, a annoncé qu’un incident de cybersécurité survenu en octobre pourrait réduire son chiffre d’affaires du quatrième trimestre jusqu’à 250 millions d’euros.
Le groupe anticipe également un impact sur son résultat opérationnel dépassant 100 millions d’euros.
Cette attaque a perturbé ses activités numériques et certaines opérations commerciales et logistiques. Les systèmes affectés ont été progressivement restaurés.