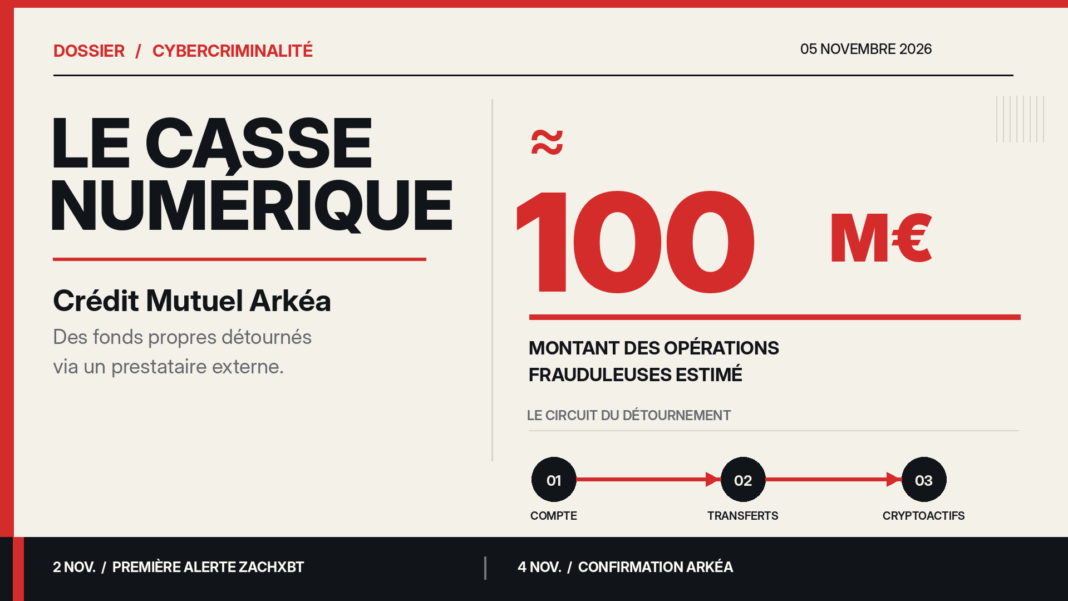

Un braquage sans armes, sans effraction et sans prise d’otages. Des cybercriminels sont parvenus à détourner une somme de l’ordre de 100 millions d’euros appartenant au Crédit Mutuel Arkéa, en exploitant la plateforme d’un prestataire extérieur. L’argent a été transféré vers d’autres établissements bancaires, avec une possible conversion en cryptomonnaies. La banque française assure que les avoirs de ses clients sont intacts. Mais l’ampleur de l’opération soulève une question autrement préoccupante : comment des pirates ont-ils pu accéder directement aux fonds d’un groupe bancaire ?
Le Crédit Mutuel Arkéa, groupe bancaire français basé près de Brest, a reconnu mercredi 4 novembre 2026 avoir été victime d’une cyberattaque d’une ampleur exceptionnelle. Selon les premières estimations, le montant des opérations frauduleuses avoisine 100 millions d’euros, même si le préjudice définitif reste à déterminer.
La particularité de ce casse numérique tient à sa cible. Les pirates ne se sont pas attaqués aux comptes des particuliers. Ils sont parvenus à utiliser un compte appartenant directement à la banque pour effectuer des transferts frauduleux.
Une opération qui frappe au cœur même du dispositif de sécurité d’un établissement financier.
Une porte d’entrée chez un prestataire extérieur
Dans un communiqué complémentaire diffusé mercredi en fin d’après-midi, le Crédit Mutuel Arkéa a levé une partie du voile sur le mode opératoire.
Les cybercriminels ont exploité la plateforme d’un prestataire externe pour atteindre directement le groupe bancaire. Le nom de cette entreprise n’a pas été communiqué.
À partir de cet accès, ils ont utilisé le compte propre d’Arkéa pour transférer des sommes vers d’autres acteurs bancaires. Ces mouvements auraient ensuite permis la conversion d’une partie des fonds en cryptomonnaies, par l’intermédiaire de plateformes spécialisées.
La banque a expressément démenti les premières informations attribuant l’intrusion à sa filiale Fortuneo.
Elle précise que Fortuneo n’a pas constitué le point d’entrée de l’attaque et désigne la plateforme d’un prestataire comme l’accès utilisé par les attaquants.
Le groupe exclut également une erreur humaine commise en interne et décrit une attaque sophistiquée d’origine extérieure.
ZachXBT, l’enquêteur qui a révélé le casse avant la banque
C’est sur sa chaîne Telegram « Investigations by ZachXBT » que l’enquêteur spécialisé dans le traçage des cryptomonnaies a donné l’alerte dès le 2 novembre 2026, soit deux jours avant la communication officielle du Crédit Mutuel Arkéa. Il signale alors le détournement présumé de plus de 106 millions de dollars depuis plusieurs comptes ouverts sur des plateformes centralisées d’échange de cryptomonnaies, sans identifier publiquement l’établissement victime.
À l’appui d’une cartographie des transactions et de plusieurs adresses numériques, ZachXBT décrit un dispositif de blanchiment particulièrement élaboré : conversion de fonds en Ethereum (ETH), utilisation de plateformes d’échange instantané comme WellWallet et Kyrrex, passage par la cryptomonnaie Monero (XMR) et circulation des actifs entre plusieurs chaînes de blocs.
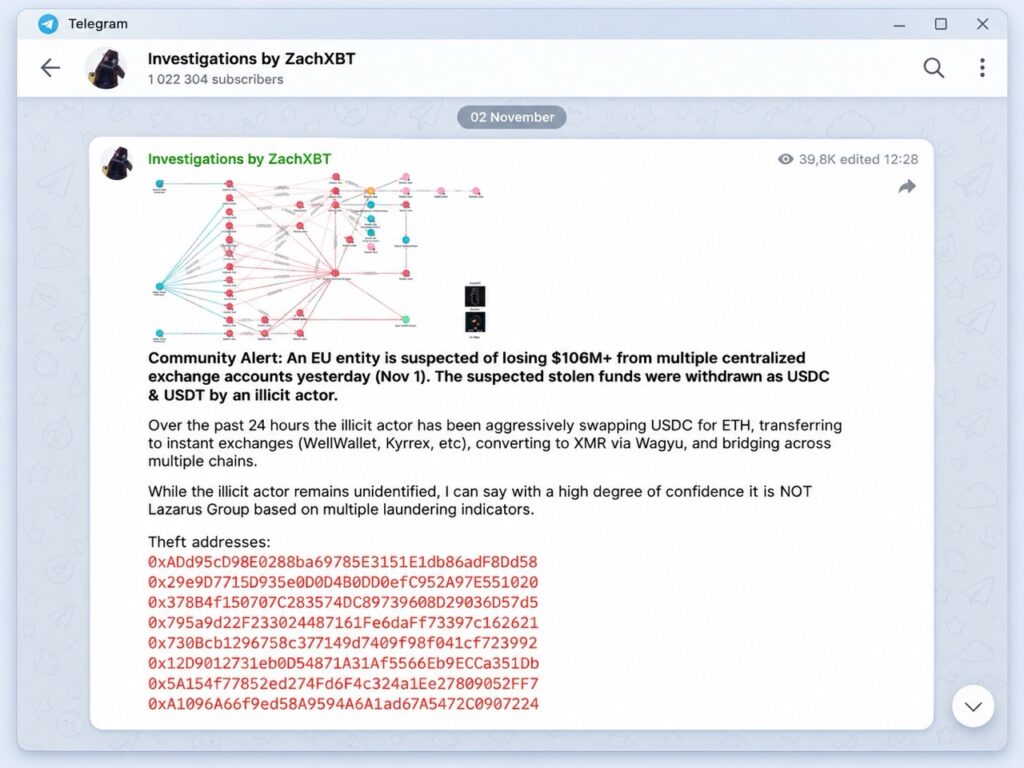
Le 3 novembre, il annonce avoir identifié 27 millions de dollars supplémentaires, portant le total des mouvements suspects à plus de 133 millions de dollars.
Il affirme également que plus de 30 millions de dollars auraient pu être gelés si l’incident avait été signalé plus rapidement aux autorités européennes.
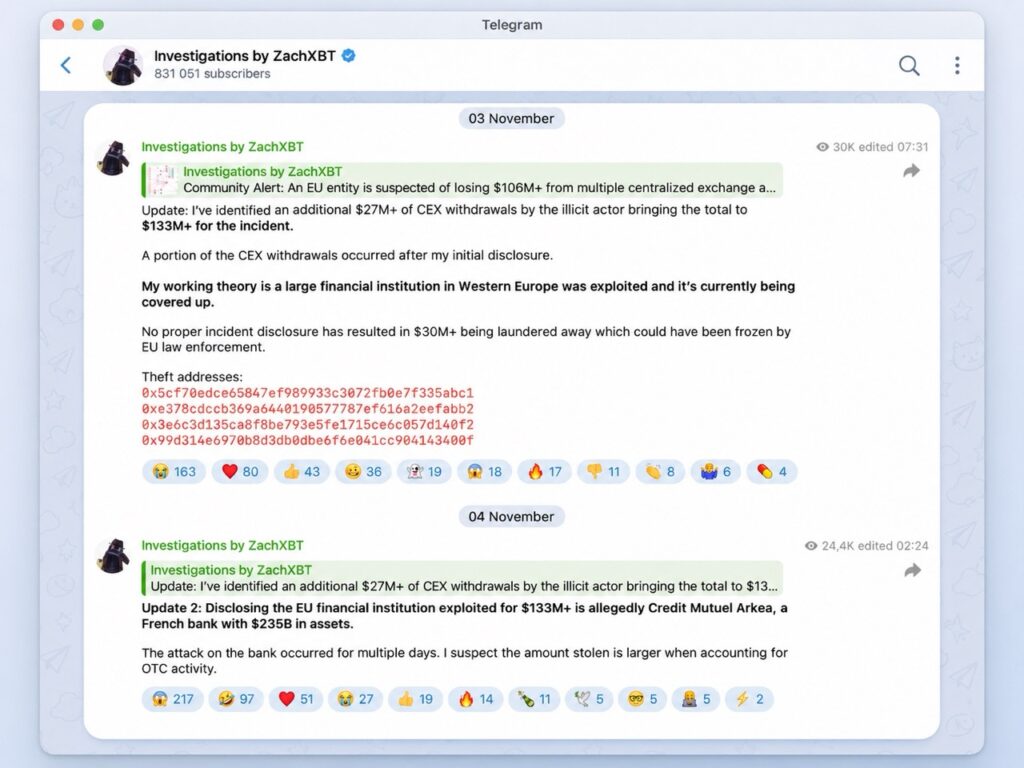
Le lendemain, 4 novembre, il désigne publiquement le Crédit Mutuel Arkéa comme l’établissement présumé victime, précisant que l’attaque se serait prolongée sur plusieurs jours. Selon lui, le montant réel du détournement pourrait même dépasser 133 millions de dollars si l’on prend en compte les transactions réalisées de gré à gré (OTC), non intégrées à son premier décompte. Une enquête financière menée à partir des traces laissées sur les chaînes de blocs, qui a précédé la reconnaissance officielle de la cyberattaque par la banque française.
Le Crédit Mutuel Arkéa ne confirme pas ce chiffre précis, mais en reconnaît l’ordre de grandeur.
La destination des fonds constitue désormais l’un des principaux enjeux de l’enquête. Leur passage éventuel par plusieurs plateformes de cryptomonnaies peut compliquer les opérations de récupération, particulièrement lorsque les sommes sont rapidement dispersées entre différents comptes et portefeuilles numériques.
Toutefois, les fonds ne sont pas intégralement perdus.
L’établissement affirme qu’une partie des montants concernés a pu être bloquée et que plusieurs démarches restent engagées pour récupérer les sommes détournées.
Le montant des pertes définitives pourrait donc être inférieur à celui des transferts initialement identifiés.
Le parquet de Paris ouvre une enquête
La section cybercriminalité du parquet de Paris a été saisie mercredi matin d’une plainte du Crédit Mutuel Arkéa.
Une enquête a immédiatement été ouverte pour « atteinte à un système de traitement automatisé de données en bande organisée ».
Les investigations ont été confiées à l’Office anticybercriminalité (OFAC), service spécialisé de la police judiciaire française.
Les enquêteurs devront notamment reconstituer le cheminement des fonds, identifier la faille exploitée chez le prestataire et déterminer l’identité des auteurs.
Aucune revendication n’a été rendue publique et aucune attribution officielle de l’attaque à un groupe de pirates n’a été annoncée.
Les clients de Fortuneo et du Crédit Mutuel seraient épargnés
Malgré l’ampleur du détournement, Crédit Mutuel Arkéa assure que les avoirs de ses clients n’ont subi aucune perte.
Cette garantie concerne notamment les clients de Fortuneo, du Crédit Mutuel de Bretagne et du Crédit Mutuel du Sud-Ouest.
L’établissement a néanmoins dû suspendre temporairement certaines transactions afin d’empêcher de nouveaux mouvements frauduleux.
Des opérations de virement ont été retardées. La quasi-totalité des services avait repris dans la matinée du 4 novembre, selon les précisions communiquées par la banque.
Le groupe affirme également que le montant du détournement n’est pas susceptible de remettre en cause sa solidité financière.
Une autre menace subsiste cependant : les escroqueries opportunistes. La médiatisation de l’attaque pourrait favoriser des campagnes d’hameçonnage ou des appels de faux conseillers bancaires cherchant à obtenir des identifiants, des codes de validation ou des informations confidentielles.
Arkéa appelle ses clients à ne jamais communiquer ces données et à contacter directement leur établissement en cas de sollicitation suspecte.